Categoria: Histórias de Sucesso
-
Gitlab corrige falha crítica que permite execução de código sem autenticação
Falha crítica no GitLab permite execução de código sem autenticação O GitLab publicou, em 21 de outubro, atualizações de segurança para corrigir uma vulnerabilidade crítica que pode permitir a execução remota de código em instalações próprias da plataforma. Identificada como CVE-2026-110264, a falha recebeu pontuação CVSS 10.0 – o nível máximo de gravidade – e…
-
Vazamento de dados na dinamarca pode estar ligado a senha fraca e expõe 8,8 milhões de pessoas
Senha fraca pode estar ligada a vazamento que expôs dados de 8,8 milhões de pessoas na Dinamarca Uma senha simples, como “123456”, pode ter facilitado o acesso indevido ao Registro Central de Pessoas da Dinamarca, conhecido pela sigla CPR. O sistema reúne informações da população do país, e o incidente teria permitido a consulta de…
-
Empresas ampliam investimentos em cibersegurança para proteger negócios e clientes
Empreendedores ampliam investimentos em cibersegurança Pequenas e médias empresas estão colocando a segurança digital entre as prioridades do negócio. A popularização de ferramentas de inteligência artificial reduziu o custo e a complexidade para criar aplicativos, plataformas e serviços online. Com isso, mais organizações passaram a operar sistemas próprios – e também ficaram expostas a novas…
-
Otimização de memória da deepseek pode reduzir precisão em documentos longos, aponta estudo
Otimização de memória da DeepSeek pode afetar a precisão em documentos longos, indica estudo Uma técnica criada para diminuir o uso de memória e o custo de processamento em modelos da DeepSeek pode dificultar a recuperação de informações específicas. A possível limitação foi observada em testes com textos extensos: dependendo de onde um dado aparecia…
-
Vulnerabilidade no Sdk da realtek é explorada por botnet em roteadores e gravadores de vídeo
Vulnerabilidade no SDK da Realtek impulsiona botnet em roteadores Pesquisadores de segurança identificaram um crescimento nas tentativas de exploração da CVE-2021-35394, uma falha crítica no Realtek Jungle SDK. Com pontuação 9,8 em 10, o problema pode permitir que invasores executem código remotamente. A vulnerabilidade está sendo usada para instalar a botnet Cling em roteadores e…
-
Falhas críticas no dell Csm podem liberar acesso administrativo a clusters kubernetes
Falhas críticas no Dell CSM podem liberar acesso administrativo a clusters Kubernetes Seis vulnerabilidades nos Container Storage Modules (CSM), da Dell, podem comprometer ambientes Kubernetes que utilizam os módulos para conectar clusters a sistemas de armazenamento da empresa. Duas falhas receberam pontuação 10,0 no CVSS, a classificação máxima de gravidade. As demais também apresentam risco…
-
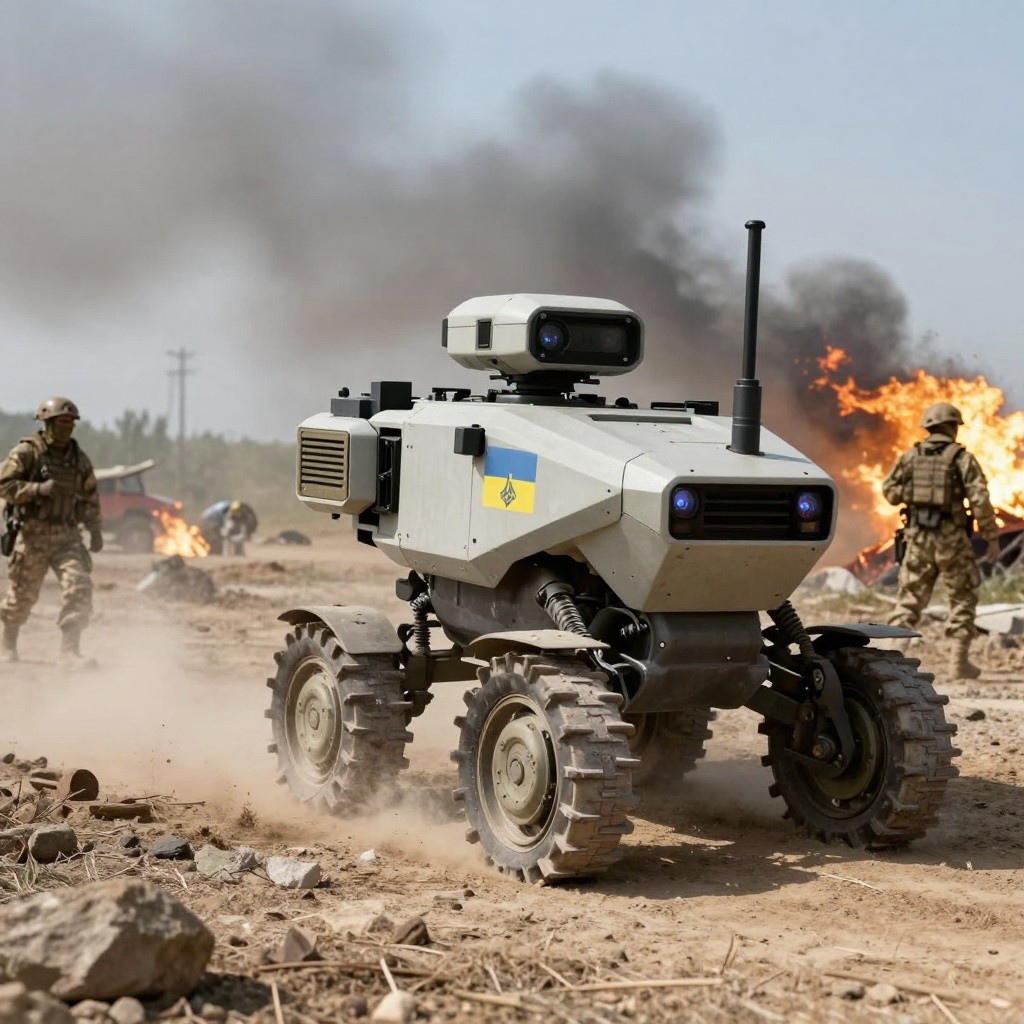
Ucrânia propõe “exército de robôs” para reduzir riscos no campo de batalha
Ex-ministro da Defesa da Ucrânia propõe “Exército de Robôs” para reduzir riscos no campo de batalha Mykhailo Fedorov, ex-ministro da Defesa da Ucrânia, anunciou em 26 de setembro o lançamento do “Army of Robots” – ou “Exército de Robôs”. Apresentada durante a conferência IT Arena, em Lviv, a iniciativa pretende desenvolver máquinas capazes de assumir…
-
Falhas no sharepoint e no mikrotik routeros são exploradas em ataques reais
Falhas no SharePoint e no MikroTik RouterOS são exploradas em ataques Duas vulnerabilidades que afetam o Microsoft SharePoint Server e o MikroTik RouterOS entraram no catálogo de falhas com exploração conhecida da Agência de Segurança Cibernética e de Infraestrutura dos Estados Unidos (CISA). A inclusão indica que há evidências de ataques reais – e não…
-
Major sporting event coverage: what to watch beyond the score and goals
Strong coverage of a major sporting event explains how the contest is unfolding, why important moments matter, and what the evidence can support. Track context, tactical changes, player contributions, officiating, and the atmosphere alongside the score. Separate confirmed information from interpretation, and connect statistics to specific moments so readers can follow the match without being…
-
Falha no microsoft sharepoint permite execução remota de código e exige atualização imediata
Falha no Microsoft SharePoint permite execução remota de código Uma vulnerabilidade de alta gravidade no Microsoft SharePoint Server pode permitir que usuários autenticados, mesmo com poucos privilégios, executem código arbitrário no servidor. Identificada como CVE-2026-65660, a falha recebeu pontuação 8.8 no CVSS, classificação que indica um risco significativo para ambientes corporativos. O problema afeta instalações…